Definitionen
Was ist der DataACT?
Der Data Act gilt als eine der Säulen der europäischen Datenstrategie. Im Kern geht es um einen fairen Zugang sowie um eine faire Nutzung von Daten „vernetzter“ Produkte oder sogenannter „verbundener Dienste“.
Auf diese Weise soll das wirtschaftliche Potenzial durch die stetig wachsende Datenmenge besser genutzt werden.
Daten sollen auf diese Weise für verschiedene Zwecke verwendet oder weiterverwendet werden können. Ziel ist, eine möglichst „optimale Verteilung der Daten zum Nutzen der Gesellschaft“ zu erreichen.
Hierbei beschränkt sich der DataACT nicht auf personenbezogene Daten, sondern umfasst sämtliche anfallenden Daten wie Maschinendaten, Laufzeitdaten, Metadaten, Stammdaten, Transaktionsdaten, Referenzdaten u.s.w.
Wie kann ein Fall in der Praxis aussehen?
Beispiel:
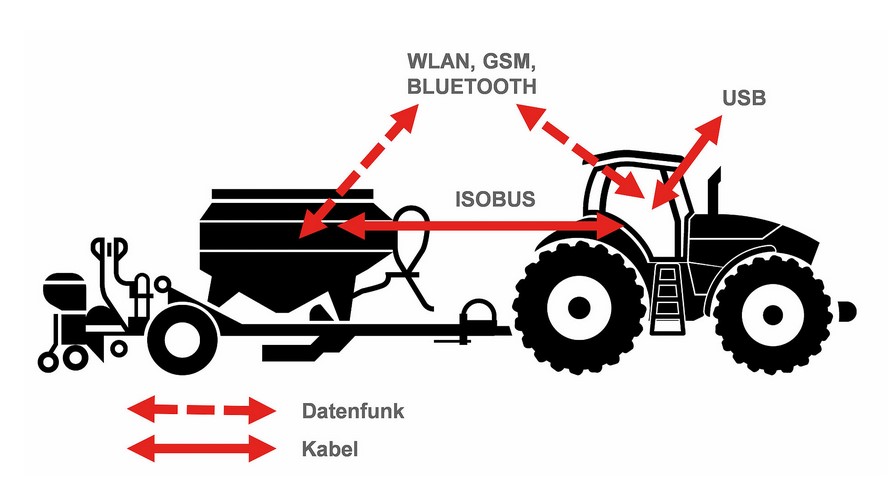
Ein Landwirt („Nutzer“) sät mit einer Maschinenkombination aus Schlepper und Düngerstreuer seinen Acker. Diese Kombination Schlepper/Düngerstreuer („vernetztes Produkt“) ist über Satellit mit einem Agrar-GPS-System verbunden („verbundener Dienst“).
Der Landwirt möchte seine Erträge maximieren und den Einsatz von Düngemitteln und Wasser effizienter gestalten.
Als Nutzer sammelt er mithilfe seiner modernen Maschinenkombination (vernetztes Produkt) wertvolle Daten über den Nährstoffgehalt und die Feuchtigkeit seines Bodens. Diese Daten werden in Echtzeit über Satellit (verbundenen Dienst) an die verbundene Agrar-Plattform (Dateninhaber) gesendet, welche Empfehlungen für die optimale Düngung und Bewässerung erstellt und zurück sendet. Der Traktor passt automatisch die Düngermenge an, je nach den gemessenen Bodendaten und der dazugehörigen Empfehlung. Dadurch spart der Landwirt Kosten, steigert seine Erträge und schont die Umwelt, indem er Ressourcen effizienter nutzt.
Die angefallenen Daten auf der Agrar-Plattform werden im Zugriffsbereich des Herstellers der landwirtschaftlichen Maschinen („Dateninhaber“) gespeichert und zu weiteren Zwecken genutzt.
Der Data Act regelt nun, wer, wann und unter welchen Voraussetzungen diese Daten darüber hinaus nutzen darf. Dies kann beispielsweise den „Nutzer“, Dritte (als sog. „Datenempfänger“) oder auch Öffentliche Stellen betreffen.
Folgende Grafik illustriert nochmal das hier beschriebene Beispiel:

Der Data Act gilt nach dessen Art. 1 Abs. 3 für (Praxisbeispiele, nicht abschließend):
- Hersteller von Industriemaschinen und -robotern
- Hersteller von Fitness-Trackern, vernetzten Blutdruckmessgeräten, Smart Watches, Smart Home-Anwendungen, intelligenten Sicherheitssystemen
- Hersteller von vernetzten Fahrrädern und Fahrzeugen, Landwirtschaftliche Maschinen
- Hersteller von Ampelsteuerungen, Parkuhren, Verkehrsüberwachungssystemen
- Hersteller intelligenter und vernetzter Medizintechnik
- Die Nutzer der vorgenannten Produkte
- Geschäftspartner der Hersteller, wenn ihnen Daten übermittelt werden
- Datenverarbeitungsdienste, wie z. B. Cloud-Anbieter
Der Data Act gilt für „vernetzte Produkte“ und „verbundene Dienste“, welche in der EU in Verkehr gebracht werden oder hier betrieben werden.
Als vernetzte Produkte kommen in Betracht:
- a) Smart-Home-Anwendungen
- b) Fitness-Tracker
- c) Industrielle und landwirtschaftliche Maschinen
- d) Medizinprodukte und -anwendungen
- e) Navigationsdienste und -geräte
Als verbundene Dienste kommen in Betracht:
- Mobile APPS des Fahrzeugherstellers zur Überwachung und Steuerung von Fahrzeugen aus der Ferne
- Mobile APPS zur Übertragung von zu Hause gemessener Gesundheitsdaten an den Arzt
- GPS gesteuerte Düngerapplizierung in der Landwirtschaft
Wer ist Dateninhaber im Sinne des Data Acts?
Dateninhaber ist diejenige natürliche oder juristische Person, die faktisch die Herrschaftsgewalt über die Daten innehat und damit die Anforderungen des Data Acts umsetzen kann.
Praxisbeispiele (nicht abschließend) für eine Dateninhaberschaft:
- a) Hersteller eines Produkts
- b) Vertriebsunternehmen des Herstellers, dem Daten bereitgestellt werden
- c) Anbieter eines verbundenen Dienstes (zum Beispiel der Anbieter einer mit dem Produkt verbundenen Software)
Wer ist Datenempfänger im Sinne des Data Acts?
Beim Datenempfänger geht es nicht um den Nutzer, sondern um einen Dritten oder öffentliche Stellen, welcher auf Wunsch des Nutzers Daten erhält.
Praxisbeispiele (nicht abschließend) sind:
- a) Dienstleister des Herstellers, dem Daten bereitgestellt wurden (z. B. zur Analyse)
- b) Geschäftspartner des Herstellers oder sonstiger Dateninhaber
- c) Werkstatt, welcher Daten zur Fehleranalyse bereit gestellt werden